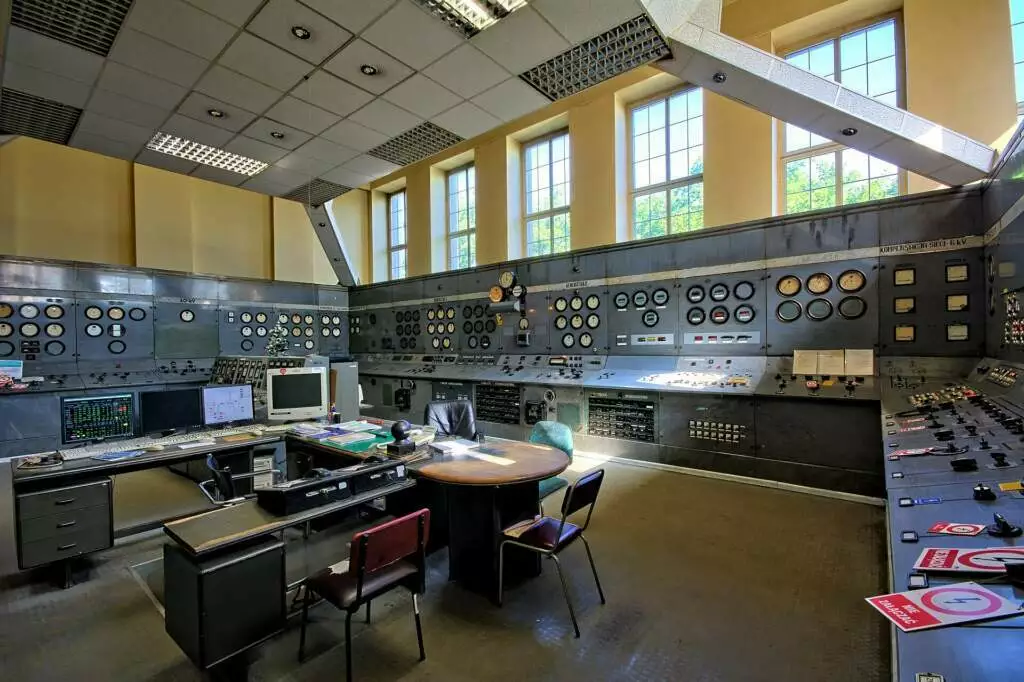
Sześciu z ośmiu operatorów kluczowej infrastruktury w Polsce, odpowiedzialnych za energetykę, transport i zaopatrzenie w wodę, ignorowało krytyczne alerty bezpieczeństwa. Ministerstwa energii i infrastruktury znały te słabości, ale – według Najwyższej Izby Kontroli – nie zapewniły skutecznego nadzoru. Ustalenia NIK z kontroli obejmującej lata 2021–2025 pokazują, że problem dotyczy nie tylko cyberbezpieczeństwa, lecz także zdolności państwa do ochrony podstawowych usług.


Stan informacji: 31 października 2026 r.
Infrastruktura krytyczna: alarm, którego nikt nie czyta
Najwyższa Izba Kontroli sprawdziła ośmiu operatorów usług kluczowych w energetyce, transporcie i zaopatrzeniu w wodę. Oceniono zabezpieczenia z lat 2021–2025. Żaden operator nie zapewnił systemom pełnej odporności na cyberataki. U sześciu NIK stwierdziła systematyczne ignorowanie krytycznych alertów, a w skrajnych przypadkach brak monitoringu. Ministerstwa energii i infrastruktury znały słabości, ale nie podjęły odpowiednich działań nadzorczych ani nie skontrolowały operatorów.
Osobna analiza NIK objęła 80 nieterminowych audytów bezpieczeństwa we wszystkich badanych sektorach. W 57 przypadkach dotyczyło to operatorów nadzorowanych przez ministra energii. Postępowania w tej sprawie minister wszczął dopiero w trakcie kontroli NIK. Kary za te zaległości NIK oszacowała na około 3,72 mln zł; to wartość potencjalna, nie nałożona. U kontrolowanych operatorów znaleziono też urządzenia sieci przemysłowych z oprogramowaniem bez wsparcia producenta od ponad 426 dni.
Źródła: NIK; szczegółowe liczby – GramwZielone.pl – https://www.nik.gov.pl/en/news/transport-energy-and-drinking-water-supplies-are-inadequately-protected-against-cyberattacks.html ; https://www.gramwzielone.pl/?p=20374318
To ustalenia kontrolerów, nie scenariusz. Zawiódł nie jeden pracownik, który przeoczył alert, tylko mechanizm: operator nie reagował, a nadzór nie egzekwował.
Grudzień 2025: tym razem ktoś zareagował
29 grudnia 2025 r. skoordynowany cyberatak objął ponad 30 farm wiatrowych i fotowoltaicznych, firmę produkcyjną i dużą elektrociepłownię grzejącą niemal pół miliona odbiorców. W farmach sterowniki miały domyślne dane logowania, w tym konto o nazwie „Default”, a dostęp przez VPN nie wymagał uwierzytelniania wieloskładnikowego. Produkcja energii nie ucierpiała. W dużej elektrociepłowni napastnik był w sieci od wiosny 2025 r., a niszczące oprogramowanie zablokował 29 grudnia system EDR (ochrona stacji roboczych i serwerów). Zatrzymano niszczenie danych, nie samo włamanie: napastnik zdążył wcześniej wykraść dane, w tym bazę kont domeny.
Równolegle zaatakowano drugą, mniejszą elektrociepłownię, zasilającą około 50 tys. mieszkańców. Turbina stanęła, ale dzięki szybkiej reakcji operatorów ciepło płynęło dalej. Szczegóły CERT opublikował dopiero 8 sierpnia 2026 r.
Źródła: CERT Polska – https://cert.pl/en/posts/2026/01/incident-report-energy-sector-2025/ ; https://cert.pl/en/posts/2026/08/incident-follow-up-report-energy-sector-2025/
Moim zdaniem to rozróżnienie jest ważne. W jednym miejscu zadziałało oprogramowanie ochronne, w drugim ludzie na miejscu. Ale napastnik pojawił się w sieci elektrociepłowni już wiosną 2025 r. NIK pokazuje, że nie wolno zakładać, że u każdego operatora skończy się tak dobrze.
Dziura numer dwa: niebo
W nocy z 9 na 10 września 2025 r. do Polski wleciało według premiera Donalda Tuska 19 rosyjskich dronów. Potwierdzono trzy zestrzelenia, czwarte uznano za prawdopodobne, z udziałem sojuszniczych myśliwców. Jak podaje bne IntelliNews, powołując się na IISS, zwalczanie tanich dronów drogimi rakietami się nie opłaca. Przeciwnik nie musi wygrać; wystarczy, że zmusi nas do wydawania zapasów na tanie cele. Rachunek można poprawić armatami, walką radioelektroniczną i tańszymi przechwytywaczami, ale trzeba je mieć, zanim nadleci następna fala.
Źródła: Notes from Poland, TWZ, bne IntelliNews – https://notesfrompoland.com/2025/09/10/poland-shoots-down-russian-drones-that-entered-its-airspace-in-unprecedented-violation/ ; https://www.twz.com/air/after-unprecedented-night-of-downing-drones-over-poland-nato-reports-no-posture-changes ; https://www.intellinews.com/comment-russian-drone-and-jet-incursions-highlight-shortcomings-in-nato-s-multilayered-air-defence-system-402265
Dziura numer trzy: gmina
Raport think tanku Polskiego Czerwonego Krzyża: ponad 75 proc. gmin i 60 proc. powiatów deklaruje, że nie jest pewnych swojej gotowości kryzysowej, a 22,1 proc. urzędów gmin przyznaje wprost, że gotowe nie jest. To samoocena samorządów, nie niezależny test. Ale to tam trafia pierwszy telefon, gdy znika prąd, łączność i woda.
Źródła: PCK, BANK.pl – https://pck.pl/en/polski-czerwony-krzyz/aktualnosci/samorzady-nie-sa-gotowe-na-kryzys-wynika-najnowszego-z-raportu-think-tanku-pck ; https://bank.pl/potrzebujemy-mody-na-bezpieczenstwo/
Bliski Wschód: ryzyko, nie prognoza
To ryzyka, nie plan wydarzeń. 28 października Donald Trump, pytany o uderzenia na Iran po wyborach połówkowych 3 listopada, odpowiedział: „wszystko jest możliwe”. 31 października Marco Rubio mówił, że decyzji nie podjęto. Rozmowy w Dosze trwają. Dla Polski to przede wszystkim ryzyko ekonomiczne: przez cieśninę Ormuz przepływa około jedna czwarta światowego handlu ropą transportowaną drogą morską. Nie ma dowodu, że USA odejdą z obrony Europy. Jest ryzyko, że ich uwaga i zasoby zostaną rozdzielone.
Źródła: Reuters – https://www.reuters.com/world/trump-iran-war-its-going-get-wrapped-up-soon-2026-10-30/ ; https://www.reuters.com/world/middle-east/iranian-envoys-meet-qatari-mediators-threat-looms-us-strikes-after-midterms-2026-10-31/
W nocy z 29 na 30 października rosyjski atak zostawił bez prądu według gubernatora co najmniej 350 tys. osób w Dnieprze i okolicach. 26 października ministrowie obrony Polski, Francji, Niemiec, Włoch i Wielkiej Brytanii uznali Rosję za najpoważniejsze długoterminowe zagrożenie dla Europy, wzywając jednocześnie do większej odpowiedzialności Europy za własną obronę przy zachowaniu współpracy z USA.
Źródła: Kyiv Independent, E5 – https://kyivindependent.com/russian-night-attacks-kill-1-in-kyiv-leave-350-000-in-dnipro-without-power/ ; https://www.gov.uk/government/news/e5-defence-ministers-statement-26-october-2026
Co, jeśli to się nałoży?
Poniżej analiza, nie prognoza. Nie ma dowodów, że kryzysy są skoordynowane.
W bloku przestaje działać pompa podnosząca ciśnienie wody. Prąd znika w dzielnicy, terminal w sklepie nie przyjmuje płatności, a telefon traci zasięg. Samotna starsza osoba nie zadzwoni po pomoc, a urząd gminy może nie mieć jak szybko ustalić, gdzie pomoc jest potrzebna najpilniej.
Żadna z tych awarii osobno nie jest wojną. Razem mogą przekroczyć możliwości jednej gminy.
Otwarte pytanie: kto koordynuje reakcję, gdy awaria prądu, łączności i alarm wojskowy nakładają się na siebie, i czy ktokolwiek to ćwiczył? To nie jest udowodniona luka. To pytanie, na które państwo powinno odpowiedzieć.
Moim zdaniem największym ryzykiem nie jest pojedynczy atak, tylko kilka przeciętnych awarii naraz, trafiających w miejsca, których słabość jest już udokumentowana.
Czego trzeba żądać
Po pierwsze, opublikować, ilu operatorów ma zaległe audyty bezpieczeństwa. Po drugie, testować bez zapowiedzi, czy operatorzy reagują na prawdziwe alerty. Po trzecie, ogłosić wyniki oceny gotowości kryzysowej gmin. Po czwarte, ćwiczyć jednoczesną awarię prądu, wody i łączności oraz ustalić maksymalny czas przywrócenia usług kluczowych.
Pytanie do Ministerstwa Energii: ile zaległych audytów przeprowadzono od czasu kontroli NIK, ile postępowań zakończono i jakie kary faktycznie nałożono? Kto odpowiada za to, że operatorzy przez lata nie wykonywali obowiązków?
Odpowiedzialności za bezpieczeństwo infrastruktury nie da się przerzucić na rodziny z zapasem wody na trzy dni.
Pytanie na koniec
Alarm już raz zadzwonił. System go zapisał. Czy następnym razem ktoś go przeczyta, i kto to sprawdzi?
Irański badacz i analityk specjalizujący się w geopolityce Bliskiego Wschodu, polityce Iranu oraz bezpieczeństwie międzynarodowym. Publikował teksty poświęcone irańskiemu programowi nuklearnemu oraz współpracy irańsko-rosyjskiej, między innymi na portalu BiznesAlert.
Posiada tytuł Master of Business Administration (MBA). Przez pięć lat kształcił się na studiach doktoranckich w dziedzinie ekonomii, finansów i zarządzania na Uniwersytecie Ekonomicznym w Krakowie.
Na łamach Nowin Wschodnich analizuje międzynarodowe procesy polityczne i gospodarcze, konflikty zbrojne oraz rywalizację mocarstw, ze szczególnym uwzględnieniem ich wpływu na bezpieczeństwo Polski, Ukrainy i Europy. W swoich publikacjach łączy znajomość realiów Bliskiego Wschodu z perspektywą ekonomiczną i strategiczną.
Co sądzisz o tym materiale?
Dołącz do rozmowy. Komentarze powinny odnosić się do tematu artykułu.
Napisz komentarz